2026.10.23
SUPPORT
脆弱性に関する情報(CVE-2026-109618 CVE-2026-109619)
概要
PHPにおいて、認証を経ずに任意のコードを実行される可能性のある深刻な脆弱性
(CVE-2026-109618、CVE-2026-109619)が報告されています。
影響を受けない製品
・UPSS-X3/A3シリーズ(-NB6/-NB7型式のネットワークカード)
本製品はPHPを使用していないため、脆弱性の影響は受けません。
・UPSS-X3/A3シリーズ(-NB8型式のネットワークカード)
本製品はPHPを使用していないため、脆弱性の影響は受けません。
・UPSS-SPシリーズ(末尾N2/N3/N4のネットワークカード)
本製品はPHPを使用していないため、脆弱性の影響は受けません。
・UPSS-RD8Boxシリーズ
本製品はPHPを使用していないため、脆弱性の影響は受けません。
・SDB03-V
本製品はPHPを使用していないため、脆弱性の影響は受けません。
・SDB03-Blue
本製品はPHPを使用していないため、脆弱性の影響は受けません。
・IntegMonitor
本製品はPHPを使用していないため、脆弱性の影響は受けません。
影響を受ける製品
・SDB04
本製品はPHPを使用しており、脆弱性に該当します。
対象バージョン : ~Ver 1.21
対応方法
現在対応版のファームウェア開発を進めております。
提供が可能となりましたら改めてホームページにてアナウンス予定です。
それまでの暫定的な対策として管理者のIPでのアクセス制限をかける方法がございます。
下記にアクセス制限の設定方法を記載いたします。
・アクセス許可IPアドレス設定方法
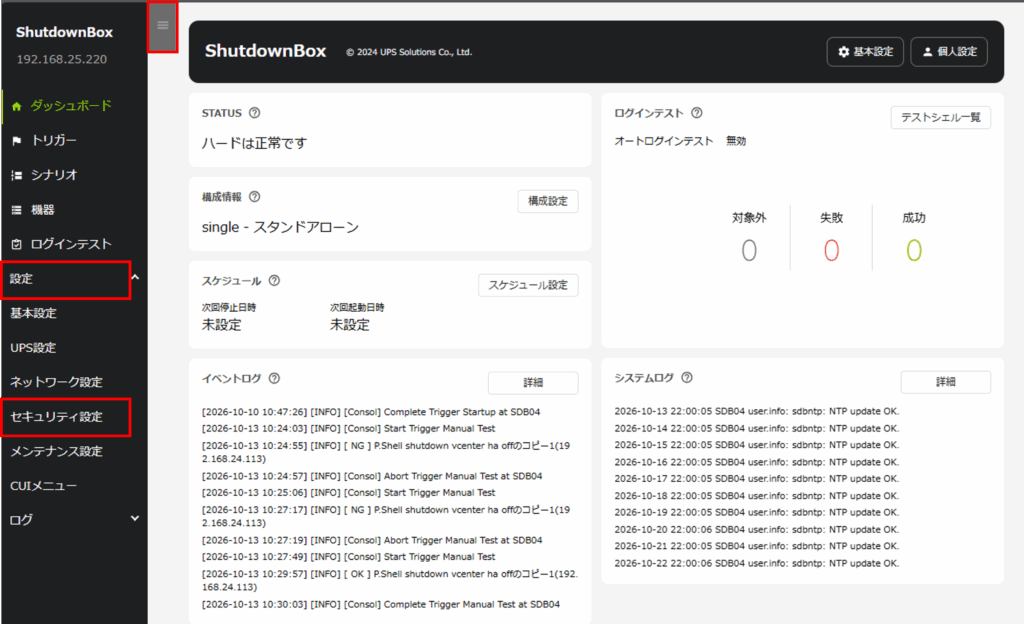
製品のWebGUIにログインし画面左上部のハンバーガーボタン(三本線)をクリックし、
「設定」→「セキュリティ設定」をクリックしてください。
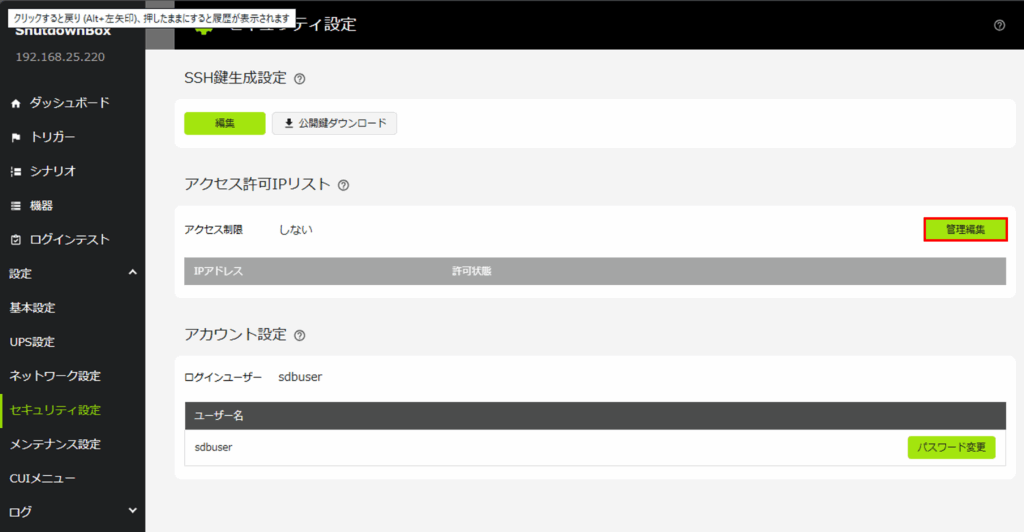
アクセス許可IPリストの「管理編集」ボタンをクリックしてください。
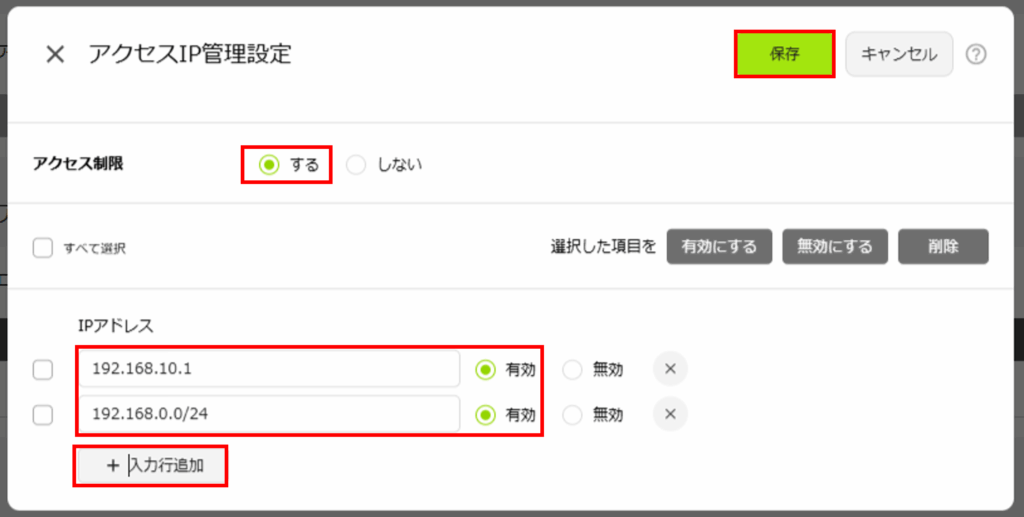
アクセス制限のラジオボタンを「する」に設定いただき、有効化された下の
「入力行追加」のボタンをクリックしてください。
管理者のIPアドレスを入力し、右側のラジオボタンが「有効」になっていることを確認し、
「保存」ボタンをクリックしてください。
弊社製品のIntegMonitorを導入されている場合は、IntegMonitorがインストールされている
管理端末のIPアドレスも併せて登録をお願いいたします。
※アドレスの指定方法は、IPアドレスを直接記入する方法と、CIDR表記で範囲指定をする方法があります。
例 192.168.0.0/24 → 192.168.0.1~192.168.0.254
・確認事項(構成によって以下の追加対応が必要です)
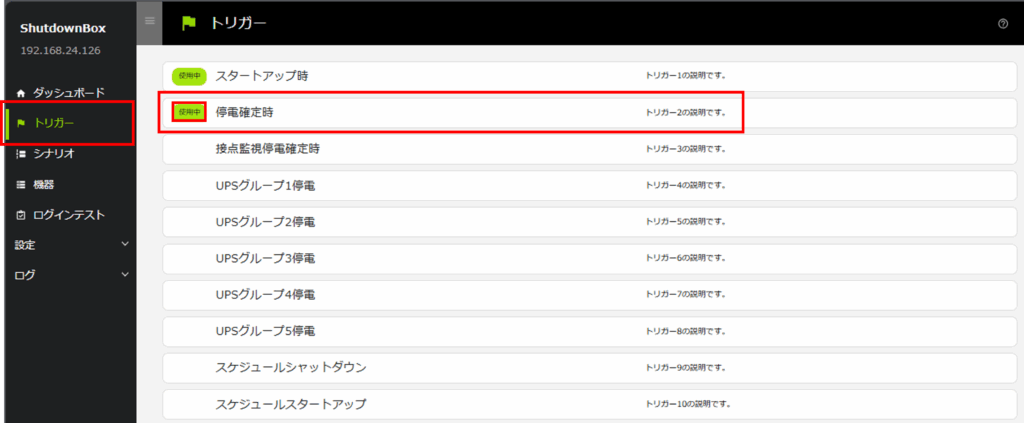
左側のメニューから「トリガー」をクリックしていただき、「停電確定時」トリガーに
使用中の文字が表示されているお客様は、弊社までご連絡頂くようお願いいたします。
個別に実施頂きたい設定内容をご案内致します。
画面下の「メールでのお問い合わせ」ボタンから、以下情報を入力の上問い合わせをお願いします。
・ご利用中のシャットダウンボックスのS/N
・保守契約番号(保守に加入されている方のみ)
以上でアクセス制限は完了となります。
※設定変更に伴い、SDBスクリプトが動作するなどの影響はありません。