2026.10.27
NEWS
SDB04のPHP脆弱性対応版ファームウェア提供開始のお知らせ
平素より弊社製品をご利用いただき、誠にありがとうございます。
2026年10月21日に公表されたPHPの深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)
につきまして、弊社製品のUPSS-SDB04が脆弱性の対象となっておりました。
それを受けて、対策を実施したファームウェアを提供開始いたしましたので、お知らせいたします。
対象製品をご利用のお客様におかれましては、下記の内容をご確認のうえ、
対応版ファームウェアへのアップデートをお願いいたします。
■ 対象製品
UPSS-SDB04シリーズ
■ 対象となる脆弱性
CVE-2026-109618
CVE-2026-109619
■ 対応内容
本脆弱性への対策を実施したファームウェアを提供開始いたしました。
ファームウェアのダウンロード方法については弊社までお問い合わせください。
■ 対応方法
下記にファームアップ手順を記載いたします。
・ファームアップ手順
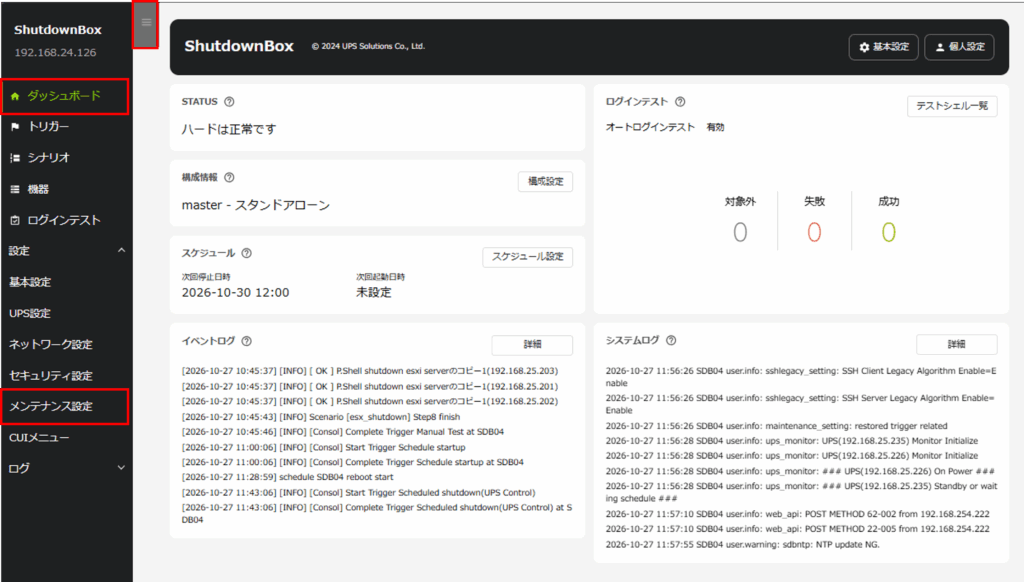
製品のWebGUIにログインし画面左上部のハンバーガーボタン(三本線)をクリックし、
「設定」→「メンテナンス設定」をクリックしてください。
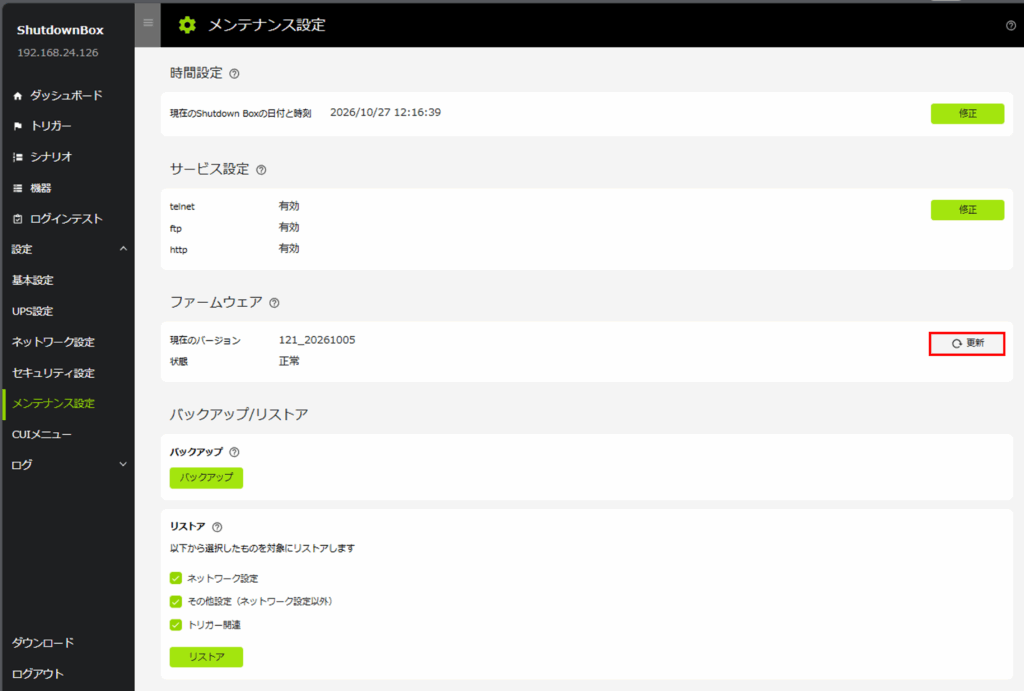
ファームウェアの「更新」ボタンをクリックしてください。
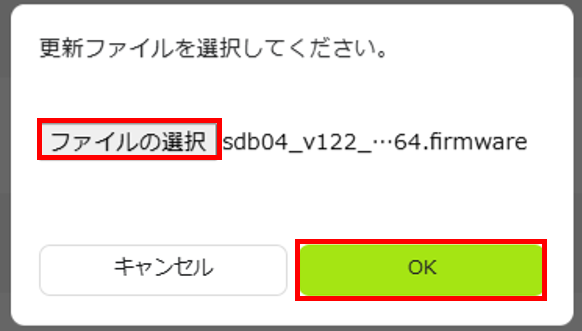
ファームウェアを選択する画面が表示されるので、ダウンロードしたファームウェアを選択し、
「OK」ボタンをクリックします。
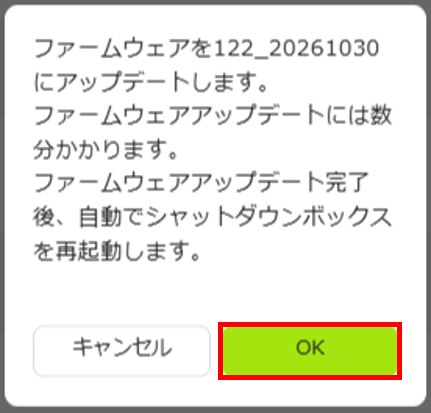
確認画面が表示されるので、ファームウェアが「122_20261030」になっていることを確認し、
「OK」ボタンをクリックします。
※ファームウェア更新の際、SDB04は自動で再起動します。
死活監視などをされている場合、一時的に疎通が切れますのでご注意ください。
※ファームアップに伴い、SDBスクリプトが動作するなどの影響はありません。
上記ファームウェアのアップデートが完了しましたら、
暫定的な対策としてご案内しておりましたIPアドレスでのアクセス制限は
解除いただいて問題ございません。
今後も製品の安全性確保に努めてまいりますので、何卒よろしくお願い申し上げます。